PHP-Sicherheitslücke
Risiko noch nicht voll behoben – Experte warnt vor Online-Shopping
Eine Schwachstelle bei der Programmiersprache PHP legt weltweit Webseiten lahm. Obwohl ein einfaches Update sie beheben kann, besteht weiterhin Gefahr für Nutzer.
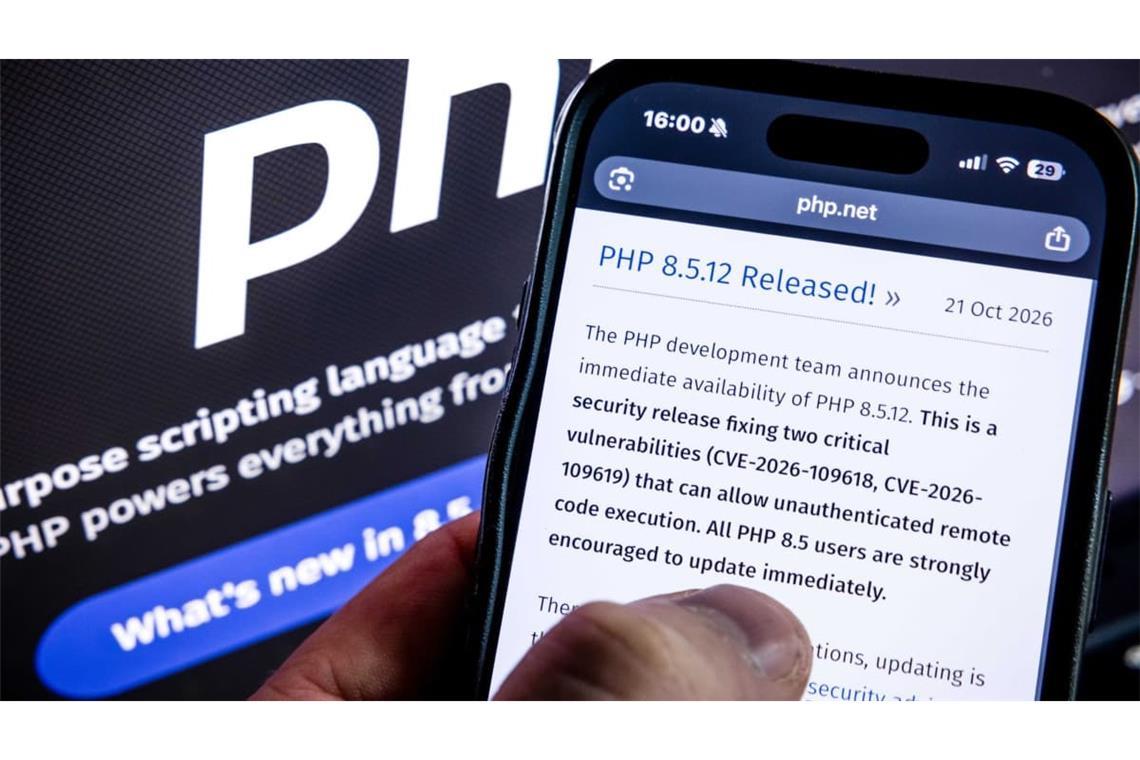
Die Sicherheitslücke bei PHP ist inzwischen geschlossen. Damit alle wieder sicher surfen können, müssen jedoch die Anbieter aktiv werden.
Von Ole Rockrohr
Die massive Sicherheitslücke in der Programmiersprache PHP, die weltweit zu Abschaltungen von Webseiten geführt hat, ist zwar behoben, die Gefahr ist aber noch nicht gebannt. Ein Sicherheitsexperte warnt vorerst vor Online-Shopping.
Das Bekanntwerden zweier Schwachstellen namens „PHP2Shell“ am Mittwoch (21. Oktober) hat weltweit massive Auswirkungen gezeigt. Sie ermöglichten Kriminellen, Schadsoftware auf Server zu laden und so die vollständige Kontrolle von Internetseiten zu übernehmen.
Weltweit sind Internetseiten abgeschaltet
In Deutschland schalteten Behörden, Universitäten, Kommunen und auch Krankenhäuser ihre Internetauftritte sicherheitshalber ab. Die Charité in Berlin war ebenso nicht erreichbar, wie die städtischen Internetdienste in Potsdam und Hablerstedt. In Hannover war das Verkehrsunternehmen Üstra betroffen, wodurch der Fahrkartenverkauf und die Anzeige von gekauften Fahrkarten lahmgelegt wurden, wie das Unternehmen mitteilte.
Ähnlich sah es auch auf Internetseiten aus Finnland, Japan oder den Niederlanden aus, wo etwa die Seite des Hafens in Rotterdam und die des Nationalen Zentrums für Cybersicherheit nicht mehr zu erreichen waren.
Internetseiten gehen nach Updates wieder Online
Die Sicherheitslücke gilt inzwischen größtenteils als behoben. Seitenbetreiber können sie dank eines Updates beseitigen und mit ihren Seiten wieder online gehen. Ein Teil der Webseiten, die aus Vorsicht abgeschaltet wurden, sind nach der Aktualisierung wieder zu erreichen, andere bleiben vorerst offline.
Doch das Sicherheitsrisiko ist noch nicht vollständig gebannt. Gerade beim Einkauf im Netz sollten Nutzer vorsichtig sein, wie ein Sicherheitsexperte im Interview mit dem SWR verrät. Denn als User lässt sich nichts gegen die Schwachstelle unternehmen. Verantwortlich, diese auszumerzen, sind allein die Anbieter.
PHP‑Sicherheitslücke birgt weiter Risiken beim Online-Shopping
Deshalb mahnt der Informatiker und Kryptograf Jörn Müller-Quade vom Karlsruher Institut für Technologie (KIT) im SWR zur Vorsicht: Als Verbraucher könne man nicht erkennen, ob die Betreiber die Updates schon eingespielt haben oder die Seite bereits von Kriminellen gekapert wurde.
Letzteres könnte für Nutzer immense Schäden mit sich bringen. Kundendaten, Passwörter, Zahlungsinformationen – all das könnte in die Hände von Dritten fallen und missbraucht werden. Die Infrastruktur könnte auch für weitere Cyberattacken genutzt werden.
Deshalb raten Sicherheitsexperten jedem Betreiber dringend, die notwendigen Updates durchzuführen und die Webseite zur Not erst einmal abzuschalten. Verbraucher müssen darauf vertrauen, dass die Anbieter die nötigen Schritte unternehmen.